Découvrez les points forts de la KubeCon 2024 : l’avènement de l’intelligence artificielle, de WebAssembly dans l’univers Cloud Native, des évolutions de la Supply Chain, les dernières tendances en sécurité et durabilité, ainsi que l’évolution constante de Kubernetes. Un aperçu de la maturité technologique et de la vision prospective qui façonnent l’avenir du cloud.
Découvrez comment sécuriser vos secrets AKS (Azure Kubernetes Service) dans un KeyVault grâce au Workload Identities.
Optimisez votre pipeline GitOps Cloud-Native avec ArgoCD Image Updater. Découvrez comment automatiser la mise à jour des images Kubernetes pour une intégration continue plus fluide.
Découvrez comment déterminer et optimiser le coût de votre infrastructure Azure Kubernetes Service (AKS) avec l’utilisation efficace des ressources et outils de surveillance.
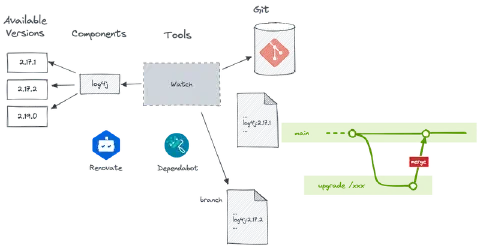
Dans cette série sur les attaques de la Supply Chain, concentrons-nous sur l’importance de la mise à jour de vos dépendances, étape cruciale pour la sécurité et la maintenabilité de vos applications.
Apprenez à provisionner une infrastructure Azure pour sauvegarder un cluster AKS avec Terraform et Helm. Automatisez la création des ressources et déployez Velero.
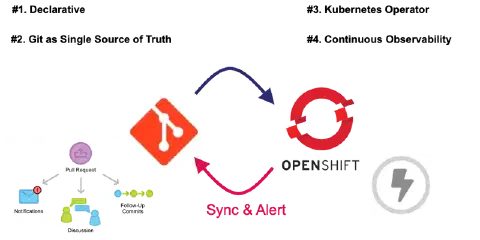
Découvrez le modèle GitOps avec Red Hat OpenShift : bénéfices, intégrations d’ArgoCD et Tekton, cas pratique, concepts, et mise en place d’une chaîne CI/CD Cloud Native GitOps
Pourquoi la publication d’un Software Bill of Materials (SBOM) compte pour la sécurité de la chaîne d’approvisionnement logicielle, et comment le générer, le standardiser et le consolider à travers votre CI/CD et vos images de conteneurs.
Ce qu’est une Supply Chain Attack, ses impacts concrets, et les bonnes pratiques DevSecOps ainsi que les garde-fous CI/CD qui aident à protéger votre chaîne de livraison logicielle contre ce type d’attaque.
Un guide pas à pas pour mettre en place un environnement GitOps local minimal sur votre laptop avec K3D et ArgoCD, de la création du cluster au déploiement d’une application d’exemple.
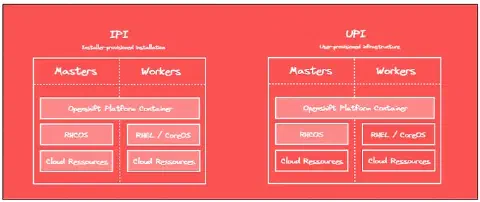
Un guide pas à pas pour déployer un cluster OpenShift sur AWS : prérequis, génération du fichier ignition, configuration Infrastructure as Code et provisionnement.
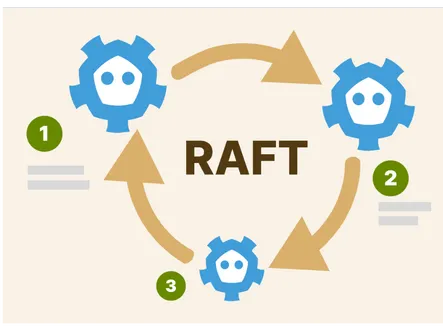
Comment etcd persiste les données grâce à l’algorithme de consensus Raft, et comment l’optimiser, du write ahead logging et des goulots d’étranglement du système de fichiers aux paramètres de configuration pour Kubernetes.
Premier article d’une série sur le travail avec plusieurs clusters Kubernetes : les raisons architecturales, business et organisationnelles qui poussent les équipes vers une configuration multi cluster.
Retour d’expérience direct sur la réussite de l’examen Certified Kubernetes Security Specialist (CKS) : ressources d’étude, conseils pour l’examen et pourquoi les certifications de sécurité comptent dans une carrière Cloud Native.
Un aperçu du stockage Kubernetes avec Portworx : architecture, installation, réplication, sauvegarde, et un pense-bête pratique de commandes pxctl pour gérer les volumes sur Docker et Kubernetes.
Comment le modèle déclaratif de Kubernetes et le principe du desired state fonctionnent en interne : du serveur API et etcd au kubelet, et pourquoi cela rend les déploiements auditables et compatibles GitOps.
Une introduction aux Operators Kubernetes : ce qu’ils sont, comment ils fonctionnent, quand les préférer à Helm, et comment créer le vôtre pour automatiser le cycle de vie d’applications complexes.
Des benchmarks comparant Quarkus et Spring Boot sur le temps de démarrage, la taille des JAR et des images Docker, et la scalabilité dans un environnement Kubernetes avec k3d.
Un tutoriel pratique pour provisionner un cluster Amazon EKS entièrement managé avec de l’Infrastructure as Code via AWS CloudFormation, de la configuration réseau au déploiement et test de votre application.
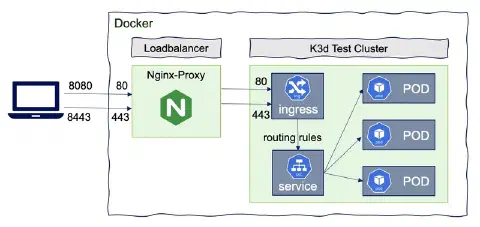
Une plongée dans le nouveau k3d v3 : installation d’un cluster Kubernetes local, mise en place de clusters multi serveurs, plugins CNI personnalisés, contrôleurs d’ingress et registre privé.
Conseils pratiques et astuces kubectl en mode impératif tirés d’un score de 95% à l’examen CKAD, pour vous aider à gérer votre temps et créer rapidement des ressources Kubernetes en conditions d’examen.
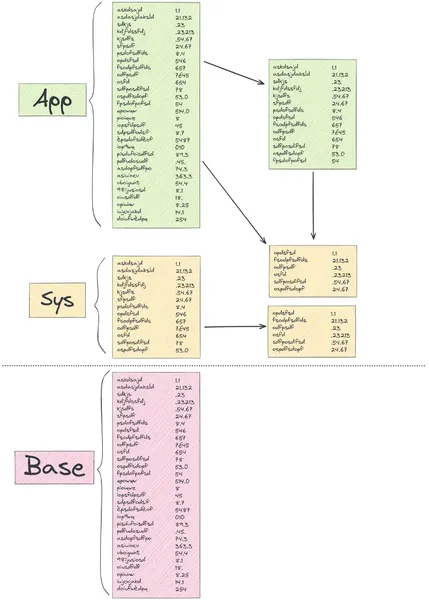
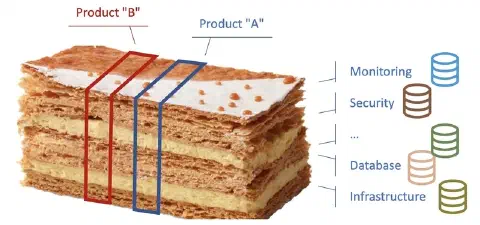
Un regard approfondi sur les modèles de déploiement GitOps en push et en pull, et comment les grandes entreprises peuvent adopter une approche déclarative centrée sur Git malgré les silos organisationnels : le problème du millefeuille.
Comment Quarkus et la compilation native GraalVM offrent un démarrage quasi instantané et une empreinte mémoire minimale pour les applications Java, packagées dans une image Docker minimale et déployées sur Kubernetes.
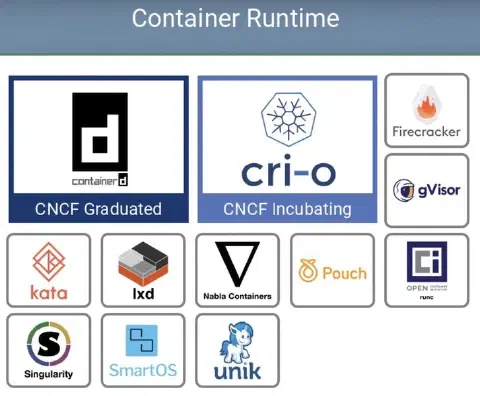
Une plongée dans le paysage des container runtimes pour Kubernetes, de Docker et containerd à CRI-O et runc, et comment la Container Runtime Interface (CRI) permet à Kubernetes de tous les supporter.
k3d est un wrapper pour lancer facilement un cluster Kubernetes en utilisant la distribution très légère Rancher k3s. Il s intègre particulièrement bien dans un environnement de développement lorsque vous souhaitez tester votre application avec les manifestes k8s en conditions réelles ou en tant qu administrateur pour valider des comportements ou évaluer de nouvelles fonctionnalités k8s.