Découvrez les points forts de la KubeCon 2024 : l’avènement de l’intelligence artificielle, de WebAssembly dans l’univers Cloud Native, des évolutions de la Supply Chain, les dernières tendances en sécurité et durabilité, ainsi que l’évolution constante de Kubernetes. Un aperçu de la maturité technologique et de la vision prospective qui façonnent l’avenir du cloud.
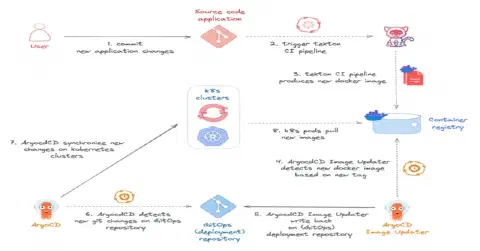
Optimisez votre pipeline GitOps Cloud-Native avec ArgoCD Image Updater. Découvrez comment automatiser la mise à jour des images Kubernetes pour une intégration continue plus fluide.
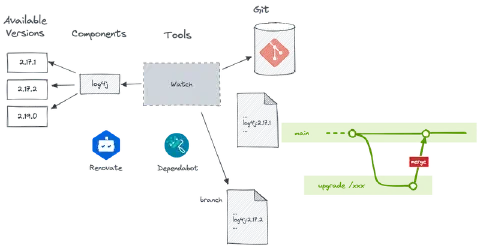
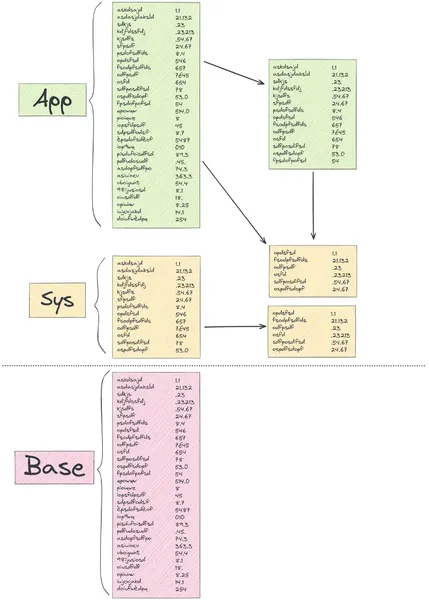
Dans cette série sur les attaques de la Supply Chain, concentrons-nous sur l’importance de la mise à jour de vos dépendances, étape cruciale pour la sécurité et la maintenabilité de vos applications.
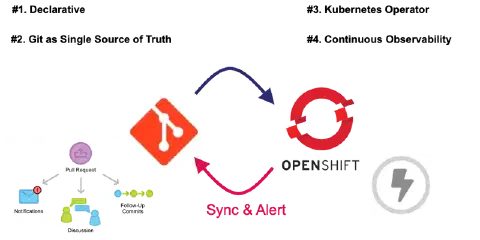
Découvrez le modèle GitOps avec Red Hat OpenShift : bénéfices, intégrations d’ArgoCD et Tekton, cas pratique, concepts, et mise en place d’une chaîne CI/CD Cloud Native GitOps
Pourquoi la publication d’un Software Bill of Materials (SBOM) compte pour la sécurité de la chaîne d’approvisionnement logicielle, et comment le générer, le standardiser et le consolider à travers votre CI/CD et vos images de conteneurs.
Ce qu’est une Supply Chain Attack, ses impacts concrets, et les bonnes pratiques DevSecOps ainsi que les garde-fous CI/CD qui aident à protéger votre chaîne de livraison logicielle contre ce type d’attaque.
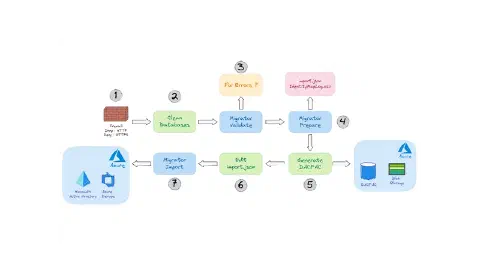
Enseignements tirés de la migration d’une infrastructure TFS Server on-premise vers Azure DevOps Services : la procédure d’intervention et les difficultés rencontrées en chemin.