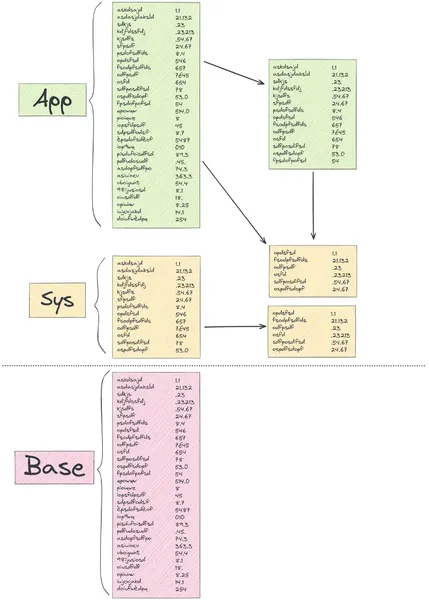
Pourquoi la publication d’un Software Bill of Materials (SBOM) compte pour la sécurité de la chaîne d’approvisionnement logicielle, et comment le générer, le standardiser et le consolider à travers votre CI/CD et vos images de conteneurs.
Ce qu’est une Supply Chain Attack, ses impacts concrets, et les bonnes pratiques DevSecOps ainsi que les garde-fous CI/CD qui aident à protéger votre chaîne de livraison logicielle contre ce type d’attaque.
Comment Terragrunt simplifie la gestion des infrastructures Terraform grâce à une structure de fichiers claire, la génération de backend, des variables spécifiques par environnement et des modules réutilisables.
Un guide pas à pas pour mettre en place un environnement GitOps local minimal sur votre laptop avec K3D et ArgoCD, de la création du cluster au déploiement d’une application d’exemple.
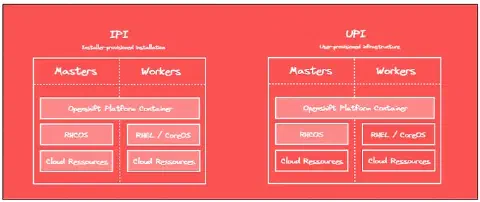
Un guide pas à pas pour déployer un cluster OpenShift sur AWS : prérequis, génération du fichier ignition, configuration Infrastructure as Code et provisionnement.
Comment mettre en place des pre-commit hooks Terraform avec des outils comme Checkov, TFLint, TFSec, Terraform docs et Infracost, pour détecter les problèmes avant même que le code n’atteigne votre pipeline.