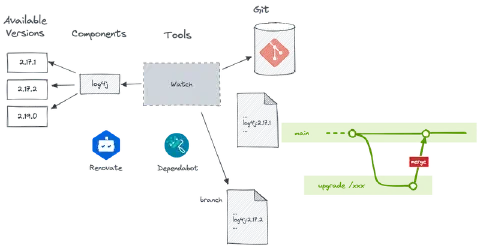
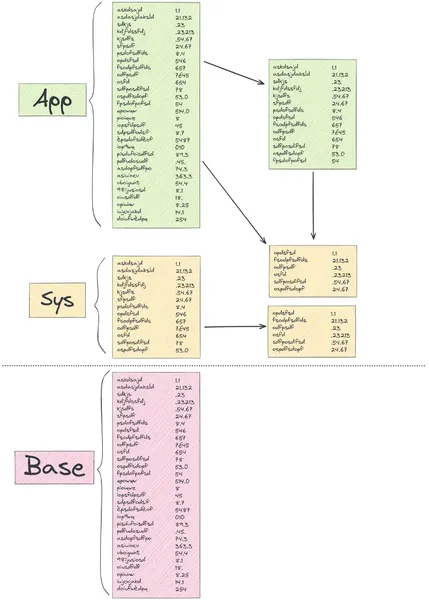
Dans cette série sur les attaques de la Supply Chain, concentrons-nous sur l’importance de la mise à jour de vos dépendances, étape cruciale pour la sécurité et la maintenabilité de vos applications.
Pourquoi la publication d’un Software Bill of Materials (SBOM) compte pour la sécurité de la chaîne d’approvisionnement logicielle, et comment le générer, le standardiser et le consolider à travers votre CI/CD et vos images de conteneurs.
Ce qu’est une Supply Chain Attack, ses impacts concrets, et les bonnes pratiques DevSecOps ainsi que les garde-fous CI/CD qui aident à protéger votre chaîne de livraison logicielle contre ce type d’attaque.
Une comparaison des solutions légères de gestion de secrets GitOps pour Kubernetes, Bitnami Sealed Secrets et Kamus, couvrant chiffrement, déchiffrement, installation et usage en conditions réelles.